features · Mar 14, 2023
Présentation du Single Sign-On : Authentifiez Votre Espace de Travail en Toute Sécurité
Dernière mise à jour : 30 septembre 2026
L'authentification unique (SSO) dans Quire permet à votre équipe de se connecter avec le fournisseur d'identité de votre entreprise (Okta, Microsoft Azure AD, Google Workspace, OneLogin, etc.) via SAML 2.0. Un seul jeu d'identifiants, un contrôle informatique centralisé, aucun mot de passe propre à Quire à retenir ni à renouveler. Disponible avec la souscription Enterprise.
Nous sommes tous passés par là : devoir retenir trop de mots de passe. Existe-t-il un mécanisme qui permette de n'avoir qu'un seul jeu d'identifiants pour accéder à toutes les applications dont vous avez besoin ? Bonne nouvelle : oui, un type d'authentification appelé authentification unique (SSO) se répand de plus en plus et s'impose comme la solution pour la sécurité sur Internet.
Les autorités du domaine défendent cet argument de sécurité depuis des années. Les Digital Identity Guidelines (SP 800-63) du National Institute of Standards and Technology américain présentent l'identité fédérée (le nom technique du SSO) comme le modèle recommandé pour l'authentification en entreprise.
Selon le rapport annuel Data Breach Investigations de Verizon, les mots de passe volés ou faibles restent l'un des moyens d'intrusion les plus courants. C'est exactement le risque que le SSO écarte.
L'implémentation SAML 2.0 de Quire repose sur les mêmes standards SAML de l'OASIS que le reste de l'écosystème SSO d'entreprise.
Le SSO n'est qu'une couche de sécurité du compte. Découvrez comment la certification ISO de Quire couvre le reste de nos engagements en matière de protection des données.
Pourquoi votre organisation a-t-elle besoin du SSO ?
L'un des principaux avantages du SSO est qu'il réduit le nombre de mots de passe que les utilisateurs doivent retenir. Fini les identifiants et mots de passe multiples pour chaque application : c'est plus pratique et plus sûr.
Le SSO permet aussi de s'authentifier en toute sécurité avec un seul jeu d'identifiants. Avec le SSO, les utilisateurs de Quire se connectent à Quire via un fournisseur SSO de confiance (le fournisseur d'identité), qui vérifie leurs identifiants. Une fois les identifiants authentifiés, l'utilisateur n'a plus besoin de les ressaisir pour les applications suivantes.
Le SSO améliore également la sécurité. Les utilisateurs ne s'authentifient qu'une fois pour accéder à plusieurs applications. Cela limite la lassitude liée aux mots de passe, qui pousse à réutiliser le même mot de passe partout et facilite l'accès des pirates aux informations sensibles.
L'authentification unique est exclusivement réservée à la souscription Enterprise. Plus d'informations sur notre page Tarifs.
De quoi avez-vous besoin pour activer le SSO dans Quire ?
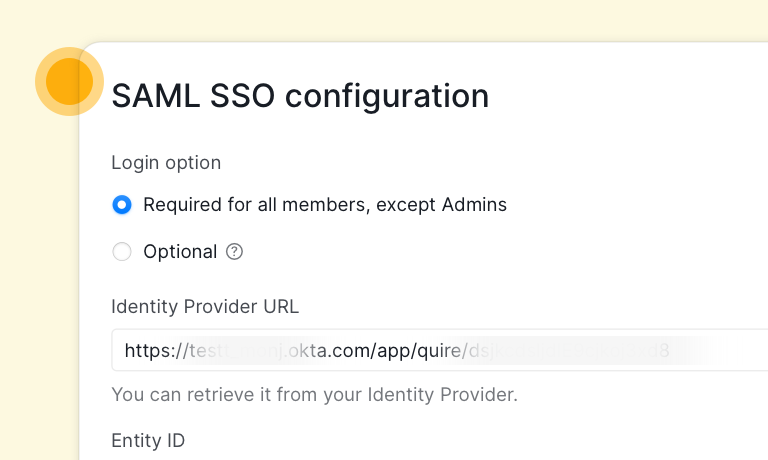
Pour activer le SSO dans votre organisation Quire, vous devez d'abord être administrateur de l'organisation, le niveau le plus élevé de la hiérarchie des autorisations et rôles de Quire. Dans les paramètres de l'organisation, vous pouvez activer le SSO pour tous les membres ou leur laisser la possibilité d'utiliser le mot de passe qu'ils ont défini pour Quire.
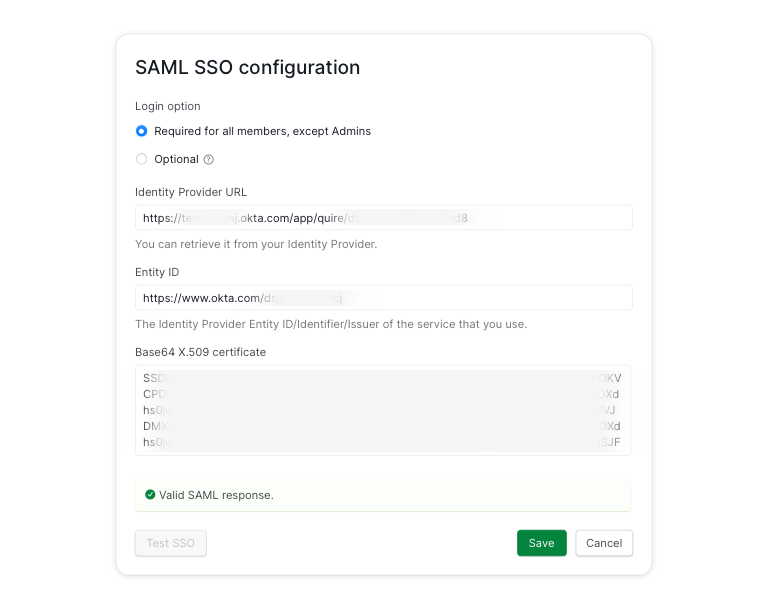
Si vous êtes administrateur de l'organisation, vous vous connecterez toujours à Quire avec votre mot de passe plutôt qu'avec le SSO.
Une fois le fournisseur d'identité (IdP) configuré en suivant les étapes, vous pouvez commencer à utiliser le SSO. Vous pouvez le désactiver à tout moment si nécessaire.
Nous vous conseillons de tester différents cas d'usage et de demander aux utilisateurs de l'organisation de les tester dès l'activation du SSO dans votre organisation Quire. Si vos applications sont ouvertes à des consommateurs qui peuvent s'inscrire avec leur e-mail et leurs identifiants de réseaux sociaux, nous prenons aussi en charge Microsoft AD B2C.
Pour choisir un fournisseur d'identité de confiance, nous en recommandons quelques-uns parmi les plus répandus, comme Okta, Google ou Microsoft Azure Active Directory.
Pour un guide détaillé sur l'activation du SSO dans votre organisation, consultez notre guide.
Le SSO se répand de plus en plus, et de nombreuses organisations l'adoptent pour gagner en productivité et en sécurité. Nous espérons qu'avec votre organisation Quire, il simplifiera la connexion tout en ajoutant une couche de sécurité à votre compte.
Quand le SSO convient-il le mieux à votre organisation Quire ?
Le SSO est le plus rentable lorsque trois conditions sont déjà réunies :
- Vous disposez d'un fournisseur d'identité. Le SSO passe par un IdP (Okta, Azure AD, Google Workspace au niveau business, etc.) avec le plan Enterprise de Quire : l'annuaire que vous maintenez déjà devient la porte d'entrée de Quire.
- Les collaborateurs externes ont un moyen d'entrer. Avec le SSO, les membres s'authentifient via l'IdP, et autoriser la connexion par mot de passe pour les membres extérieurs à l'entreprise facilite l'invitation des prestataires et partenaires absents de votre annuaire.
- Quelqu'un peut piloter la première configuration. Configurer SAML la première fois suppose de lire la documentation de l'IdP en parallèle de celle de Quire : prévoyez une demi-journée à une journée.
Si c'est votre cas et que vous êtes sur le plan Enterprise, activer le SSO est l'une des améliorations de sécurité les plus rentables que vous puissiez faire en un après-midi.
Questions fréquentes
Qu'est-ce que l'authentification unique dans Quire ?
Une méthode d'authentification fédérée qui permet à votre équipe de se connecter à Quire avec le fournisseur d'identité de votre entreprise (Okta, Azure AD, Google Workspace, etc.) via SAML 2.0, sans mot de passe propre à Quire.
Quel plan Quire prend en charge le SSO ?
La souscription Enterprise. Les niveaux inférieurs utilisent l'authentification par mot de passe intégrée de Quire.
Quels fournisseurs d'identité le SSO de Quire prend-il en charge ?
Tout fournisseur SAML 2.0, dont Okta, Microsoft Azure AD, Google Workspace, OneLogin, JumpCloud et Auth0. Microsoft Azure AD B2C est pris en charge pour les scénarios destinés aux consommateurs.
Comment activer le SSO pour une organisation Quire ?
En tant qu'administrateur de l'organisation, ouvrez les paramètres de l'organisation, accédez à la page SSO, collez les métadonnées SAML de votre IdP, puis testez avec un compte non administrateur. Les administrateurs conservent la connexion par mot de passe : vous ne risquez pas de vous verrouiller.
Que se passe-t-il si le fournisseur SSO est indisponible ?
Les administrateurs de l'organisation Quire conservent toujours la connexion par mot de passe comme solution de secours. Les utilisateurs finaux dépendent du SSO lorsqu'il est imposé : la plupart des équipes configurent donc un second compte administrateur comme contact d'urgence.
Les équipes Enterprise qui gèrent plusieurs organisations liées associent souvent le SSO à l'Organisation principale pour regrouper en même temps la connexion et la facturation.
Prêt à activer le SSO dans votre organisation Quire ?
Si votre entreprise utilise le plan Enterprise de Quire et Okta, Azure AD, Google Workspace ou un autre fournisseur d'identité SAML 2.0, la configuration n'est qu'à un réglage des paramètres de l'organisation. Le guide de configuration du SSO de Quire détaille la configuration SAML pas à pas. Les détails tarifaires sont sur la page Tarifs de Quire.