features · Mar 14, 2023
Single Sign-On einführen: Sicher in Ihrem Workspace authentifizieren
Zuletzt aktualisiert: 30. September 2026
Einmalige Anmeldung (SSO) in Quire ermöglicht es Ihren Teammitgliedern, sich mit dem unternehmenseigenen Identitätsanbieter (Okta, Microsoft Azure AD, Google Workspace, OneLogin usw.) per SAML 2.0 anzumelden. Ein Satz Zugangsdaten, zentrale IT-Kontrolle und kein Quire-spezifisches Passwort, das Sie sich merken oder regelmäßig ändern müssen. Verfügbar im Enterprise-Abo.
Jeder kennt das: sich zu viele Passwörter merken zu müssen. Gibt es einen Mechanismus, mit dem Sie nur einen einzigen Satz Zugangsdaten benötigen, um auf jede benötigte Anwendung zuzugreifen? Die gute Nachricht: ja. Es gibt eine Authentifizierungsform namens Einmalige Anmeldung (SSO), die immer beliebter wird und sich als Lösung für die Sicherheit im Internet etabliert hat.
Das Sicherheitsargument wird seit Jahren von Fachbehörden aus diesem Bereich vorgebracht. Die Digital Identity Guidelines (SP 800-63) des US National Institute of Standards and Technology führen föderierte Identität (der Fachbegriff für SSO) als empfohlenes Muster für die Authentifizierung in Unternehmen an.
Laut dem jährlichen Data Breach Investigations Report von Verizon zählen gestohlene und schwache Passwörter weiterhin zu den häufigsten Einfallstoren für Angreifer – genau dieses Risiko nimmt SSO aus der Gleichung.
Quires SAML-2.0-Implementierung basiert auf denselben OASIS-SAML-Standards, die im gesamten Enterprise-SSO-Ökosystem gelten.
SSO ist eine von mehreren Sicherheitsebenen. Erfahren Sie, wie Quires ISO-Zertifizierung die übrigen Aspekte unseres Datenschutzengagements abdeckt.
Warum braucht Ihre Organisation SSO?
Einer der größten Vorteile von SSO ist, dass sich Nutzer weniger Passwörter merken müssen. Niemand muss mehr für jede einzelne Anwendung einen eigenen Benutzernamen und ein eigenes Passwort im Blick behalten – das macht die Anmeldung bequemer und sicherer.
Außerdem ermöglicht SSO seinen Nutzern eine sichere Authentifizierung mit nur einem einzigen Satz Zugangsdaten. Mit SSO melden sich Quire-Nutzer über einen vertrauenswürdigen SSO-Anbieter (Identitätsanbieter) an, der die Zugangsdaten der Nutzer verifiziert. Sobald die Zugangsdaten authentifiziert sind, muss der Nutzer sie für weitere Anwendungen nicht erneut eingeben.
Ein weiterer Vorteil von SSO ist die verbesserte Sicherheit. Mit SSO müssen sich Nutzer nur einmal authentifizieren, um auf mehrere Anwendungen zuzugreifen. Das verringert das Risiko der Passwortmüdigkeit, bei der Nutzer dasselbe Passwort für mehrere Anwendungen verwenden – wodurch es Angreifern leichter fällt, sich Zugang zu sensiblen Daten zu verschaffen.
Einmalige Anmeldung (SSO) ist exklusiv im Enterprise-Abo enthalten. Weitere Informationen finden Sie auf unserer Preisseite.
Was benötigen Sie, um SSO für Quire zu aktivieren?
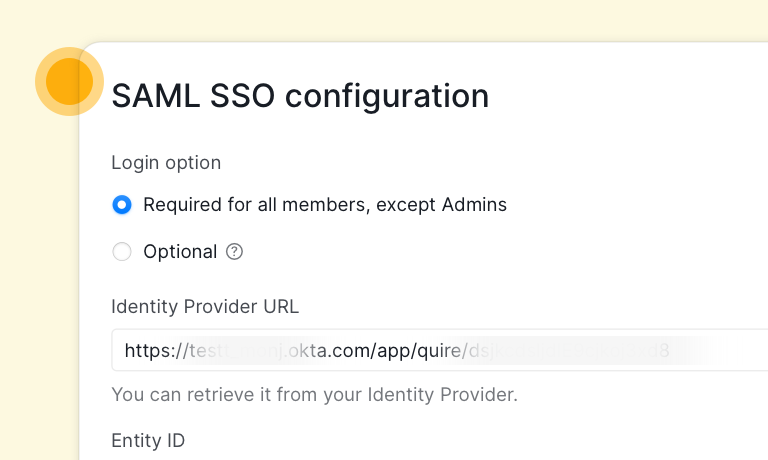
Wenn Sie SSO für Ihre Quire Organisation aktivieren möchten, müssen Sie zunächst sicherstellen, dass Sie Organisationsadministrator sind – die oberste Ebene in Quires Hierarchie der Berechtigungen und Rollen. In den Organisationseinstellungen können Sie wählen, ob SSO für alle Mitglieder verpflichtend sein soll oder ob diese weiterhin die von ihnen für Quire festgelegten Passwörter verwenden dürfen.
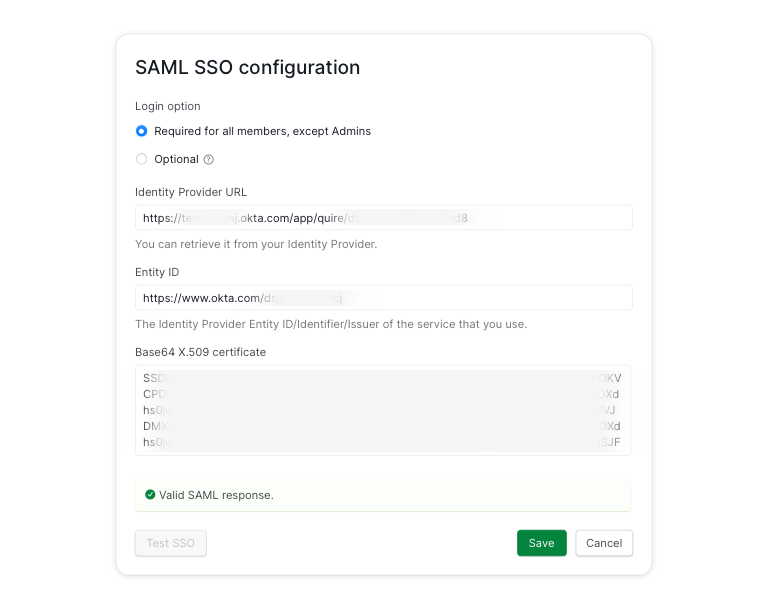
Als Organisationsadministrator melden Sie sich bei Quire stets mit einem Passwort an, nicht per SSO.
Nachdem Sie den Identitätsanbieter (IdP) erfolgreich anhand der Schritte konfiguriert haben, können Sie SSO nutzen. Sie können die SSO-Option jederzeit wieder deaktivieren, falls nötig.
Wir empfehlen, verschiedene Anwendungsfälle zu testen und die Nutzer Ihrer Organisation direkt nach der Aktivierung von SSO für Ihre Quire Organisation ebenfalls testen zu lassen. Wenn Ihre Anwendungen für Endkunden offen sind, die sich mit E-Mail-Adresse und Social-Login registrieren können, unterstützen wir auch Microsoft AD B2C.
Falls Sie Hilfe bei der Wahl eines vertrauenswürdigen Identitätsanbieters benötigen, empfehlen wir gängige Optionen wie Okta, Google oder Microsoft Azure Active Directory.
Eine ausführliche Anleitung zur Aktivierung von SSO für Ihre Organisation finden Sie in unserem Leitfaden.
Da SSO immer beliebter wird und viele Organisationen es einsetzen, um Produktivität und Sicherheit zu steigern, hoffen wir, dass SSO in Ihrer Quire Organisation den Anmeldeprozess vereinfacht und gleichzeitig eine zusätzliche Sicherheitsebene für Ihr Konto schafft.
Wann passt SSO am besten zu Ihrer Quire Organisation?
SSO zahlt sich am meisten aus, wenn drei Dinge bereits zutreffen:
- Sie betreiben einen Identitätsanbieter. SSO funktioniert über einen IdP (Okta, Azure AD, Google Workspace in der Business-Stufe usw.) im Enterprise-Quire-Plan, sodass das Verzeichnis, das Sie ohnehin pflegen, zum Eingang zu Quire wird.
- Externe Mitarbeiter haben einen Zugang. Bei SSO authentifizieren sich Mitglieder über den IdP. Lassen Sie für Mitglieder, die nicht zum Unternehmen gehören, einen Passwort-Fallback zu, lassen sich Auftragnehmer und Partner, die nicht in Ihrem Verzeichnis stehen, weiterhin einfach einladen.
- Jemand kann die Ersteinrichtung übernehmen. Die erste SAML-Konfiguration bedeutet, die Dokumentation des IdP neben der von Quire zu lesen – planen Sie dafür einen halben bis ganzen Tag ein.
Trifft das auf Ihr Setup zu und Sie nutzen den Enterprise-Plan, ist die Aktivierung von SSO eine der wirkungsvollsten Sicherheitsverbesserungen, die Sie an einem Nachmittag umsetzen können.
Häufig gestellte Fragen
Was ist Einmalige Anmeldung in Quire?
Eine föderierte Authentifizierungsmethode, mit der sich Ihr Team über den unternehmenseigenen Identitätsanbieter (Okta, Azure AD, Google Workspace usw.) per SAML 2.0 bei Quire anmeldet – statt mit einem Quire-spezifischen Passwort.
Welcher Quire-Plan unterstützt SSO?
Das Enterprise-Abo. Niedrigere Stufen nutzen Quires integrierte Passwort-Authentifizierung.
Welche Identitätsanbieter unterstützt Quire SSO?
Jeder SAML-2.0-Anbieter, darunter Okta, Microsoft Azure AD, Google Workspace, OneLogin, JumpCloud und Auth0. Microsoft Azure AD B2C wird für Endkunden-Szenarien unterstützt.
Wie aktivieren Sie SSO für eine Quire Organisation?
Öffnen Sie als Organisationsadministrator die Organisationseinstellungen, suchen Sie die SSO-Seite, fügen Sie die SAML-Metadaten Ihres IdP ein und testen Sie anschließend mit einem Konto ohne Administratorrechte. Administratoren behalten stets den Passwort-Fallback, sodass Sie sich nicht selbst aussperren können.
Was passiert, wenn der SSO-Anbieter ausfällt?
Quire Organisationsadministratoren behalten stets die Passwort-Anmeldung als Fallback. Endnutzer sind auf SSO angewiesen, wenn es erzwungen wird – daher richten die meisten Teams ein zweites Administratorkonto als Notfallkontakt ein.
Enterprise-Teams, die mehrere verknüpfte Organisationen betreiben, kombinieren SSO häufig mit der Master-Organisation, um Anmeldung und Abrechnung gleichzeitig zu zentralisieren.
Bereit, SSO für Ihre Quire Organisation zu aktivieren?
Nutzt Ihr Unternehmen den Enterprise-Quire-Plan sowie Okta, Azure AD, Google Workspace oder einen anderen SAML-2.0-Identitätsanbieter, ist die Einrichtung nur eine Konfiguration in den Organisationseinstellungen entfernt. Der vollständige SSO-Einrichtungsleitfaden von Quire führt Schritt für Schritt durch die SAML-Konfiguration. Preisdetails finden Sie auf der Quire-Preisseite.