features · Mar 14, 2023
Presentazione del Single Sign-On: Autenticate il Vostro Spazio di Lavoro in Modo Sicuro
Ultimo aggiornamento: 30 settembre 2026
Il Single Sign-On (SSO) in Quire permette al tuo team di accedere con il proprio identity provider aziendale (Okta, Microsoft Azure AD, Google Workspace, OneLogin, ecc.) tramite SAML 2.0. Un unico set di credenziali, controllo centralizzato per l'IT e nessuna password specifica di Quire da ricordare o aggiornare. Disponibile con l'Abbonamento Enterprise.
Ci siamo passati tutti: dover ricordare troppe password. Esiste un meccanismo che permette di avere un solo set di credenziali e usarlo per accedere a qualsiasi applicazione di cui hai bisogno? Buone notizie: sì, esiste un tipo di autenticazione chiamato Single Sign-on (SSO) che è diventato sempre più popolare e rappresenta la soluzione per la sicurezza informatica.
Il caso a favore della sicurezza è stato sostenuto per anni dalle autorità del settore. Le Digital Identity Guidelines (SP 800-63) del National Institute of Standards and Technology statunitense trattano l'identità federata (il nome tecnico dello SSO) come il modello consigliato per l'autenticazione aziendale.
Secondo il Data Breach Investigations Report annuale di Verizon, le password rubate o deboli restano tra le modalità più comuni con cui gli attaccanti riescono a entrare: è esattamente questo il rischio che lo SSO elimina.
L'implementazione SAML 2.0 di Quire è costruita sugli stessi standard OASIS SAML adottati dal resto dell'ecosistema SSO aziendale.
Lo SSO è un livello di sicurezza dell'account. Scopri come la certificazione ISO di Quire completa il resto dei nostri impegni sulla protezione dei dati.
Perché la tua organizzazione ha bisogno dello SSO?
Uno dei principali vantaggi dello SSO è che riduce il numero di password che gli utenti devono ricordare. Elimina la necessità di tenere traccia di nomi utente e password diversi per ogni applicazione, rendendo l'accesso più comodo e sicuro.
Inoltre, lo SSO permette agli utenti di autenticarsi in modo sicuro usando un solo set di credenziali. Con lo SSO, gli utenti Quire accederanno a Quire tramite un provider SSO affidabile (Identity Provider) che verifica le loro credenziali. Una volta autenticata la credenziale, l'utente non deve più reinserirla per le applicazioni successive.
Un altro vantaggio dello SSO è che migliora la sicurezza. Con lo SSO, gli utenti devono autenticarsi una sola volta per accedere a più applicazioni. Questo riduce il rischio di stanchezza da password, quando gli utenti tendono a usare la stessa password per applicazioni diverse, rendendo più facile per gli hacker ottenere l'accesso a informazioni sensibili.
Il Single Sign-On è disponibile esclusivamente con l'Abbonamento Enterprise. Maggiori informazioni sono disponibili nella nostra pagina dei prezzi.
Cosa serve per attivare lo SSO su Quire?
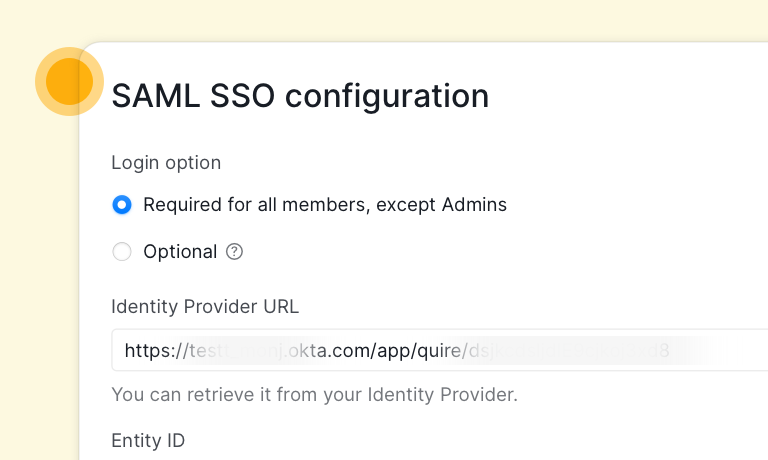
Se vuoi attivare lo SSO per la tua organizzazione Quire, devi prima assicurarti di essere l'amministratore dell'organizzazione, il livello più alto nella gerarchia dei permessi e ruoli di Quire. Nelle impostazioni dell'organizzazione, puoi scegliere di attivare lo SSO per tutti i membri oppure lasciare loro la possibilità di continuare a usare le password già impostate per Quire.
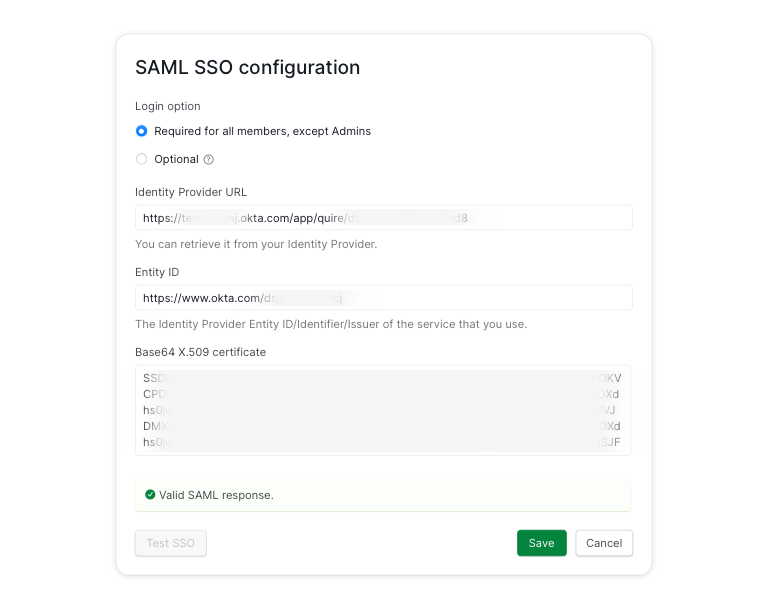
Se sei l'amministratore dell'organizzazione, accederai sempre a Quire tramite password invece che tramite SSO.
Dopo aver configurato correttamente l'Identity Provider (IdP) seguendo i passaggi indicati, puoi iniziare a usare lo SSO. Puoi disattivare l'opzione SSO in qualsiasi momento, se necessario.
Ti consigliamo di testare diversi casi d'uso e di chiedere agli utenti dell'organizzazione di fare un test subito dopo aver attivato lo SSO per la tua organizzazione Quire. Se le tue applicazioni sono aperte a consumatori che possono registrarsi con email e ID social, supportiamo anche Microsoft AD B2C.
Se hai bisogno di aiuto nella scelta dell'Identity Provider affidabile, ti consigliamo alcune opzioni popolari come Okta, Google o Microsoft Azure Active Directory.
Per una guida dettagliata su come attivare lo SSO per la tua organizzazione, visita la nostra guida.
Dato che lo SSO sta diventando sempre più popolare e molte organizzazioni lo stanno adottando per migliorare produttività e sicurezza, ci auguriamo che l'uso dello SSO con la tua organizzazione Quire possa semplificare il processo di accesso e, al contempo, aggiungere un ulteriore livello di sicurezza al tuo account.
Quando lo SSO è la scelta giusta per la tua organizzazione Quire?
Lo SSO rende al massimo quando sono già vere tre condizioni:
- Gestisci già un identity provider. Lo SSO funziona tramite un IdP (Okta, Azure AD, Google Workspace nel livello business, ecc.) con il piano Quire Enterprise, così la directory che già mantieni diventa la porta d'ingresso a Quire.
- I collaboratori esterni hanno una via d'accesso. Con lo SSO i membri si autenticano tramite l'IdP, e consentire il fallback via password per i membri non dipendenti rende facile invitare collaboratori e partner che non fanno parte della tua directory.
- Qualcuno può occuparsi della prima configurazione. Configurare SAML la prima volta significa leggere la documentazione dell'IdP insieme a quella di Quire, quindi calcola da mezza giornata a una giornata intera.
Se questa è la tua situazione e utilizzi il piano Enterprise, attivare lo SSO è uno dei miglioramenti di sicurezza più efficaci che puoi realizzare in un pomeriggio.
Domande frequenti
Cos'è il Single Sign-On in Quire?
Un metodo di autenticazione federata che permette al tuo team di accedere a Quire utilizzando il proprio identity provider aziendale (Okta, Azure AD, Google Workspace, ecc.) tramite SAML 2.0, invece di una password specifica di Quire.
Quale piano Quire supporta lo SSO?
L'Abbonamento Enterprise. I livelli inferiori usano l'autenticazione con password integrata di Quire.
Quali identity provider supporta lo SSO di Quire?
Qualsiasi provider SAML 2.0, tra cui Okta, Microsoft Azure AD, Google Workspace, OneLogin, JumpCloud e Auth0. Microsoft Azure AD B2C è supportato per gli scenari orientati ai consumatori.
Come si attiva lo SSO per un'organizzazione Quire?
Come amministratore dell'organizzazione, apri le impostazioni dell'organizzazione, trova la pagina SSO, incolla i metadati SAML del tuo IdP, quindi esegui un test con un account non amministratore. Gli amministratori mantengono sempre il fallback via password, quindi non puoi bloccare il tuo stesso accesso.
Cosa succede se il provider SSO va offline?
Gli amministratori dell'organizzazione Quire mantengono sempre l'accesso via password come fallback. Gli utenti finali dipendono dallo SSO quando è imposto, quindi la maggior parte dei team configura un account amministratore secondario come contatto di emergenza.
I team Enterprise che gestiscono più organizzazioni collegate spesso abbinano lo SSO alla Organizzazione principale per consolidare contemporaneamente accesso e fatturazione.
Pronto ad attivare lo SSO sulla tua organizzazione Quire?
Se la tua azienda utilizza il piano Quire Enterprise e si serve di Okta, Azure AD, Google Workspace o un altro identity provider SAML 2.0, la configurazione è a portata di un'unica impostazione nelle impostazioni dell'organizzazione. La guida completa alla configurazione SSO di Quire illustra passo dopo passo la configurazione SAML. I dettagli sui prezzi sono disponibili nella pagina dei prezzi di Quire.