features · Mar 14, 2023
介绍单点登录:安全验证您的工作空间
最后更新:2026 年 9 月 30 日
Quire中的单一登录(SSO)让团队可以通过SAML 2.0,使用企业身份提供商(Okta、Microsoft Azure AD、Google Workspace、OneLogin等)登录。一套凭证,IT集中管控,无需再记忆或定期更换Quire专属密码。适用于Enterprise订阅方案。
我们都遇到过这种情况:需要记住太多密码。有没有一种机制,只用一套凭证就能访问你需要的任何应用程序?好消息是,确实有——这种身份验证方式叫做单一登录(SSO),它正变得越来越流行,已成为互联网安全的解决方案之一。
多年来,业内权威机构一直在强调安全方面的必要性。美国国家标准与技术研究院(NIST)的《数字身份指南》(SP 800-63)将联合身份认证(SSO的技术名称)列为企业身份验证的推荐方案。
根据Verizon年度数据泄露调查报告,被盗或薄弱的密码仍是攻击者入侵的最常见途径之一,而这正是SSO所能消除的风险。
Quire的SAML 2.0实现遵循与整个企业SSO生态系统相同的OASIS SAML标准。
SSO只是账户安全的其中一层保障。了解Quire的ISO认证如何覆盖我们数据保护承诺的其余部分。
为什么你的组织需要SSO?
SSO最显著的好处之一,是减少了用户需要记住的密码数量。用户不必再为不同的应用程序分别记住多组用户名和密码,使用起来更方便、更安全。
此外,SSO让用户只需一套凭证即可完成安全身份验证。启用SSO后,Quire用户将通过受信任的SSO提供商(身份提供商)登录Quire,验证身份信息。凭证一经验证,用户在使用后续应用程序时就不必再重复输入。
SSO的另一个优势是提升了安全性。有了SSO,用户只需验证一次身份,即可访问多个应用程序。这降低了密码疲劳的风险——用户在多个应用程序中重复使用同一密码的做法,本会让黑客更容易获取敏感信息。
单一登录仅适用于Enterprise订阅方案。详细信息请参见我们的价格页面。
要为Quire启用SSO,你需要什么?
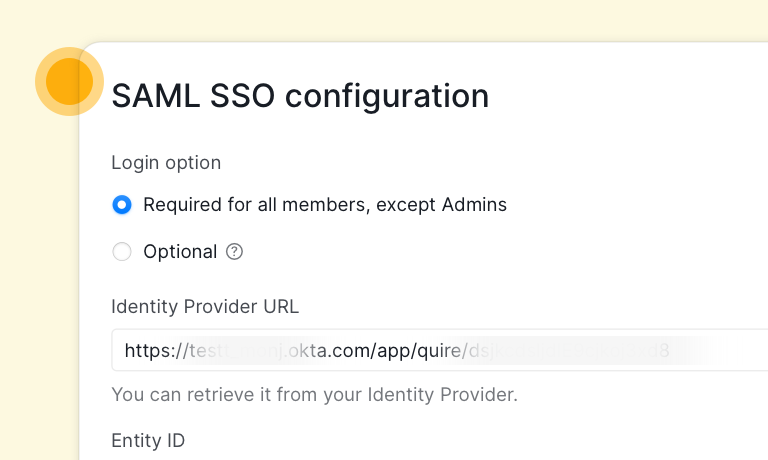
如果你想为Quire组织启用SSO,首先必须确认自己是组织管理员,也就是Quire权限与角色体系中的最高层级。在组织设置中,你可以选择为所有成员启用SSO,也可以保留选项,让他们继续使用为Quire设置的密码。
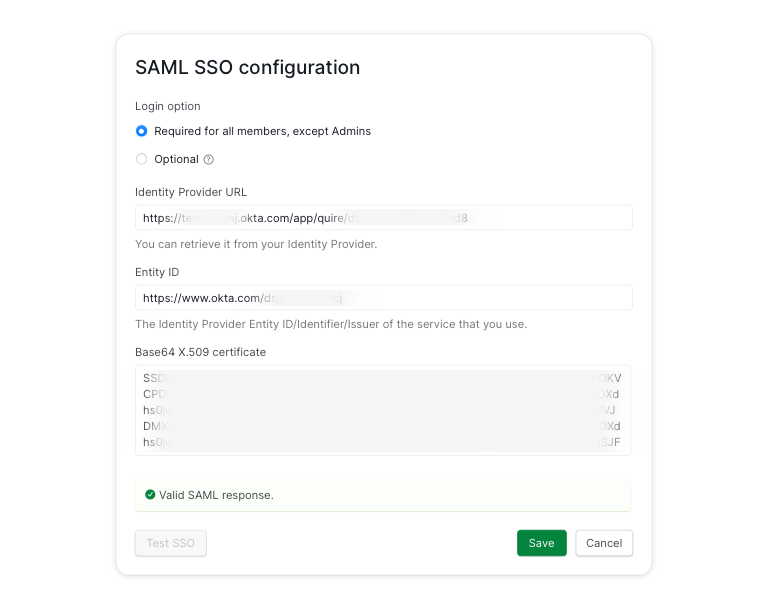
如果你是组织管理员,你将始终使用密码登录Quire,而不是通过SSO登录。
按照步骤成功配置身份提供商(IdP)后,即可开始使用SSO。如有需要,你也可以随时禁用SSO选项。
我们建议你在为Quire组织启用SSO后,立即测试各种使用场景,并让组织内的用户同步进行测试。如果你的应用程序面向可通过电子邮件和社交账号注册的消费者,我们也支持Microsoft AD B2C。
如果你需要帮助选择受信任的身份提供商,我们推荐一些常见的选项,例如Okta、Google,或Microsoft Azure Active Directory。
若需了解如何为你的组织启用SSO的详细指南,请访问我们的指南。
随着SSO日益普及,越来越多的组织采用它来提升工作效率和安全性,我们希望在你的Quire组织中使用SSO,能够简化登录流程,同时为账户增加一层安全保障。
什么情况下SSO最适合你的Quire组织?
当以下三点已经具备时,SSO的回报最高:
- 你已有身份提供商。 SSO通过IdP(例如Okta、Azure AD,或商业版的Google Workspace等)配合Enterprise版Quire方案运作,因此你一直在维护的目录,就成了登录Quire的入口。
- 外部协作者也能顺利加入。 SSO让成员通过IdP进行身份验证,同时允许非员工成员使用密码作为备用方式,这样不在你目录中的承包商和合作伙伴也能轻松受邀。
- 有人能负责首次设置。 第一次配置SAML,需要对照阅读IdP和Quire双方的文档,因此建议预留半天到一天的时间。
如果这正是你的情况,并且你使用的是Enterprise方案,那么启用SSO就是你一个下午就能完成的、性价比最高的安全改进之一。
常见问题
什么是Quire中的单一登录?
一种联合身份验证方式,让团队可以通过企业身份提供商(Okta、Azure AD、Google Workspace等),以SAML 2.0协议登录Quire,而不必使用Quire专属密码。
哪个Quire方案支持SSO?
Enterprise订阅方案。较低层级的方案则使用Quire内置的密码验证方式。
Quire的SSO支持哪些身份提供商?
支持任何SAML 2.0提供商,包括Okta、Microsoft Azure AD、Google Workspace、OneLogin、JumpCloud和Auth0。面向消费者的场景则支持Microsoft Azure AD B2C。
如何为Quire组织启用SSO?
作为组织管理员,打开组织设置,找到SSO页面,粘贴你的IdP的SAML元数据,然后用非管理员账户进行测试。管理员始终保留密码作为备用登录方式,因此不必担心把自己锁在外面。
如果SSO提供商出现故障怎么办?
Quire组织管理员始终保留密码登录作为备用方式。当SSO被强制启用时,终端用户依赖SSO登录,因此大多数团队会额外配置一个备用管理员账户,以应对紧急情况。
运行多个关联组织的企业团队,通常会将SSO与主要组织搭配使用,同时统一登录和付款管理。
准备好为你的Quire组织启用SSO了吗?
如果你的公司使用Enterprise版Quire方案,并采用Okta、Azure AD、Google Workspace或其他SAML 2.0身份提供商,只需在组织设置中完成一次配置即可启用SSO。完整的QuireSSO设置指南逐步讲解了SAML的配置过程。价格详情请参见Quire价格页面。