features · Jul 26, 2017
У нас появилась новая роль участника в организациях
Последнее обновление: 3 сентября 2026 г.
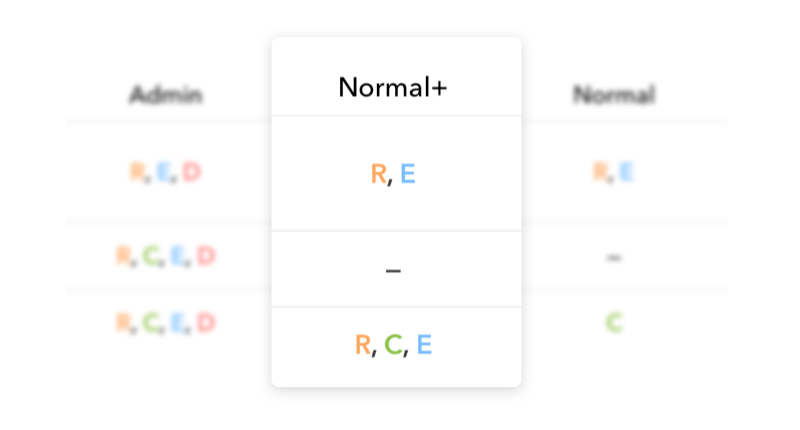
В организациях Quire пять ролей участников. Администратор, Обычный+ и Ограниченный+ видят все проекты организации, а Обычный и Гость не видят. Участники Обычный+ и Обычный могут добавлять проекты и становятся Администраторами того, что создали, но участники Обычный не могут открывать проекты, в которые их не добавили. Так Quire определяет, кто что видит.
Чёткие роли важны не только для безопасности. Согласно Gallup, лишь около половины сотрудников точно знают, чего от них ждут на работе. Определить, кто за что отвечает и что видит, значит во многом закрыть этот пробел.
Какие роли участников есть в организации Quire?
Мы доработали роли участников в организации.
Участники Обычный+ и Обычный могут добавлять проекты в организацию и в этом случае становятся Администраторами этих проектов. Единственное отличие: участники Обычный не имеют доступа к другим проектам, в которые их не добавляли.
Читайте также: Основная организация: экономьте на подписке Quire — как объединение организаций под основной организацией сочетается с ролями участников и платежами.
Итак, участники Администратор, Обычный+ и Ограниченный+ имеют доступ ко всем проектам этой организации. Участники Обычный и Гость такого доступа не имеют.
Подробнее о ролях и разрешениях читайте здесь.
Читайте также: 5 простых шагов к Внешней команде Quire — для внешних коллег, например фрилансеров, функция Внешняя команда в Quire даёт ещё один способ выдать ограниченный доступ к проектам помимо роли Гость.
Какая роль какие проекты видит?
Ролей пять, а главный вопрос один: кто что может открыть. Вот ответ одним взглядом.
| Роль | Доступ ко всем проектам организации? | Особенности |
|---|---|---|
| Администратор | Да | Полный контроль над организацией |
| Обычный+ | Да | Может добавлять проекты и становится их Администратором |
| Ограниченный+ | Да | Доступ ко всем проектам, в остальном есть ограничения |
| Обычный | Нет | Может добавлять проекты (и быть их Администратором), но не открывает те, где его нет |
| Гость | Нет | Видит только то, что ему явно выдали |
На практике это контроль без микроменеджмента. Дайте руководителю отдела роль Обычный+, и он сам запустит проекты и будет ими управлять.
Внешнему заинтересованному лицу дайте роль Гость, и оно увидит только то, что вы ему покажете.
Роль Обычный находится посередине: для тех, кто создаёт свою работу и отвечает за неё, но не должен просматривать чужую. Правильная роль с самого начала избавит вас от множества вопросов «кто это видит?».
Зачем столько ролей? Потому что принцип «все видят всё» перестаёт работать, как только в организации появляется больше одной команды. Руководителю маркетинга незачем листать бэклог разработки, а подрядчику тем более.
Роли позволяют привести видимость в соответствие с ответственностью, не создавая отдельную организацию для каждой группы.
Две средние роли берут на себя основную повседневную работу. Обычный+ подходит тем, кому вы доверяете вести собственные проекты и видеть всю организацию. Обычный подходит тем, кто отвечает за свою работу, но остаётся в своей зоне.
Гость и Ограниченный+ закрывают крайние случаи: внешних людей и особые ситуации. Назначьте роль при приглашении, и вопрос доступа решится сам собой.
И ещё одно: создатель проекта всегда становится его Администратором, какая бы роль у него ни была в организации. Участник Обычный, начавший проект, полностью им управляет, но не может зайти в проекты, куда его не добавляли.
Такое сочетание, полная власть над своей работой и закрытая дверь в чужую, не даёт растущей организации превратиться в хаос, где каждый новичок в первый же день читает все планы. Это небольшая настройка, которая сильно влияет на ощущение безопасности рабочего пространства по мере роста команды.
Если не уверены, какая роль подойдёт, начните с роли Обычный и повышайте до Обычный+ только тех, кому действительно нужен более широкий обзор.
Часто задаваемые вопросы
Какие роли участников организации видят все проекты в Quire?
Администратор, Обычный+ и Ограниченный+ имеют доступ ко всем проектам организации. Участники Обычный и Гость такого доступа не имеют.
Чем участники Обычный+ отличаются от участников Обычный в организации Quire?
Оба могут добавлять проекты и становятся Администраторами созданного, но участники Обычный не имеют доступа к другим проектам, в которых не состоят. Всё сводится к тому, может ли участник открыть проекты, куда его не добавляли. Quire использует это различие, чтобы организация могла расширять доступ, не давая всем права администратора.
Что происходит, когда участник организации добавляет проект в Quire?
Он автоматически становится Администратором этого проекта.