features · Jul 26, 2017
組織新增了一種成員角色
最後更新:2026 年 9 月 3 日
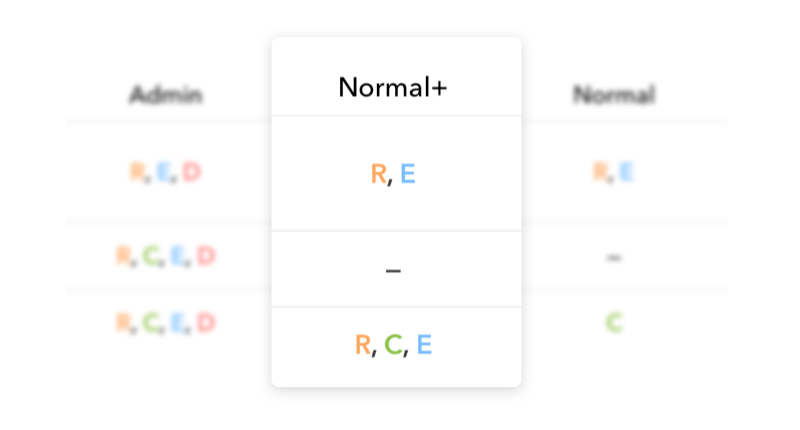
Quire 組織共有五種成員角色。管理員、一般成員+ 與限制成員+ 可存取組織內的所有專案,一般成員與訪客則不行。一般成員+ 與一般成員都能新增專案,並成為自己所建專案的管理員,但一般成員無法開啟自己不是成員的專案。這就是 Quire 控管「誰能看到什麼」的方式。
清楚的角色不只關乎安全。Gallup 發現,只有約一半的員工非常清楚工作上對自己的期待,而釐清誰負責什麼、誰能看到什麼,正是縮小這個落差的重要一環。
Quire 組織有哪些成員角色?
我們強化了組織的成員角色。
一般成員+ 與 一般成員都能在組織中新增專案,新增後就會成為該專案的管理員。唯一的差別是,一般成員無法存取自己不是成員的其他專案。
相關閱讀:主要組織:節省你的 Quire 訂閱費用 — 了解將組織歸入主要組織後,如何與成員角色及付款互相搭配。
簡單來說,組織的管理員、一般成員+ 與限制成員+ 可以存取該組織內的所有專案,一般成員與訪客則無法存取。
想進一步了解角色與權限,可以參考這裡。
相關閱讀:5 個簡單步驟設定 Quire 外部團隊 — 若要與自由工作者等外部夥伴合作,Quire 的外部團隊功能提供了訪客角色之外,另一種授予有限專案存取權的方式。
哪個角色能看到哪些專案?
五種角色,最重要的問題只有一個:誰能開啟什麼。以下一表看懂。
| 角色 | 能否存取組織內所有專案? | 特別之處 |
|---|---|---|
| 管理員 | 可以 | 完整掌控整個組織 |
| 一般成員+ | 可以 | 可新增專案,並成為該專案的管理員 |
| 限制成員+ | 可以 | 可存取所有專案,其他方面則有所限制 |
| 一般成員 | 不行 | 可新增專案(並成為該專案的管理員),但無法開啟自己不在其中的專案 |
| 訪客 | 不行 | 僅限於被明確授予的內容 |
實際的好處是:管得住,又不必事事過問。把部門主管設為一般成員+,他們就能自行建立並管理專案。把外部關係人設為訪客,他們只會看到你開放的內容。一般成員則介於兩者之間:適合那些要建立並負責自己工作,但不該瀏覽其他人專案的人。一開始就選對角色,往後能省下許多「這個誰看得到?」的詢問。
為什麼需要這麼多角色?因為只要組織裡不只一個團隊,「人人都能看到所有內容」就行不通了。行銷主管不需要翻看工程團隊的待辦清單,外包人員更不該看到。有了角色,你就能讓可見範圍對應職責,而不必為每個群組另外建立組織。
中間的兩種角色負責大部分日常工作:一般成員+ 適合你信任、能自行管理專案並橫跨整個組織查看的人;一般成員則適合該負責自己的工作、但要守在自己範圍內的人。
訪客與限制成員+ 則處理邊緣情況,也就是外部人員與特殊需求。邀請成員時就設定好角色,往後的存取問題自然迎刃而解。
還有一點實用的提醒:無論組織角色為何,新增專案的人一律會成為該專案的管理員。因此新增專案的一般成員可以完整管理那個專案,只是無法進入從未被加入的專案。
完整掌握自己的工作,同時對其他人的工作關上大門,這樣的組合能避免成長中的組織變成人人皆可閱覽的失控狀態,例如新進員工第一天就能讀到所有計畫。這是一個小小的設定,卻會大幅影響團隊擴大後,工作空間給人的安全感。
如果不確定哪種角色適合,可以先從一般成員開始,等對方真正需要更寬的視野時,再升級為一般成員+。
常見問題
Quire 中哪些組織成員角色可以存取所有專案?
管理員、一般成員+ 與限制成員+ 可以存取組織內的所有專案,一般成員與訪客則無法存取。
Quire 組織中的一般成員+ 與一般成員有什麼差別?
兩者都能新增專案,並成為自己所建專案的管理員,但一般成員無法存取自己不是成員的其他專案。關鍵就在於成員能否進入尚未被加入的專案。Quire 以這項區分,讓組織可以放寬存取範圍,又不必讓每個人都擁有管理員權限。
組織成員在 Quire 中新增專案時會發生什麼事?
他們會自動成為該專案的管理員。