features · Jul 26, 2017
我们在组织中新增了一种成员角色
最后更新:2026 年 9 月 3 日
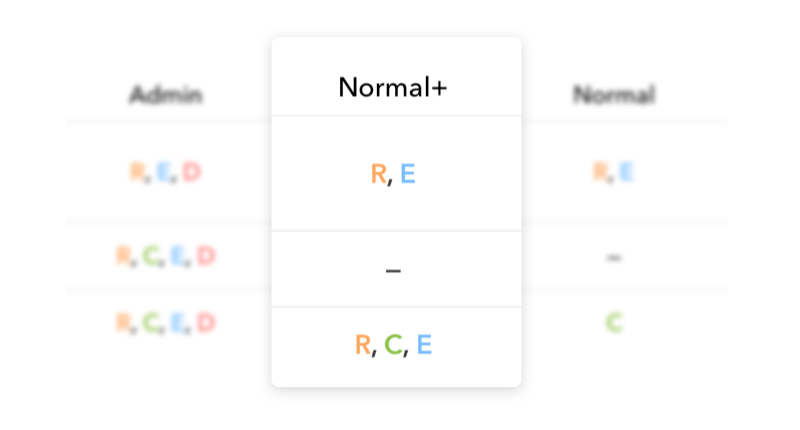
Quire 组织有五种成员角色。管理员、一般成员+和限制成员+可以访问组织内的所有项目,一般成员和访客则不能。一般成员+和一般成员都可以添加项目,并成为自己所建项目的管理员,但一般成员无法打开自己未加入的项目。这就是 Quire 划分"谁能看到什么"的方式。
清晰的角色不只关乎安全。盖洛普的调查发现,只有约一半的员工清楚知道工作中对自己的期望,而明确谁负责什么、谁能看到什么,正是弥合这一差距的重要一环。
Quire 组织中有哪些成员角色?
我们对组织成员角色做了一些改进。
一般成员+和一般成员都可以在组织中添加项目,添加后即成为这些项目的管理员。唯一的区别是,一般成员无法访问自己不是成员的其他项目。
相关阅读:主要组织:为你的 Quire 订阅省钱 — 了解将多个组织归入主要组织后,如何与成员角色和付款相互配合。
总之,组织中的管理员、一般成员+和限制成员+可以访问该组织的所有项目,一般成员和访客则不能。
如需进一步了解角色与权限,可以查看这里。
相关阅读:5 个简单步骤,用好 Quire 的外部团队 — 对于自由职业者等外部协作者,Quire 的外部团队功能提供了访客角色之外的另一种受限项目访问方式。
哪种角色能看到哪些项目?
五种角色,最关键的问题只有一个:谁能打开什么。一张表就能看清。
| 角色 | 能否访问组织内所有项目? | 特点 |
|---|---|---|
| 管理员 | 能 | 完全掌控组织 |
| 一般成员+ | 能 | 可添加项目,并成为这些项目的管理员 |
| 限制成员+ | 能 | 可访问所有项目,其他方面有所限制 |
| 一般成员 | 不能 | 可添加项目(并成为其管理员),但无法打开自己未加入的项目 |
| 访客 | 不能 | 仅限于明确授予的内容 |
实际好处是:既能掌控全局,又不必事事插手。给部门负责人一般成员+,他们就能自行创建并管理项目。给外部相关方访客,他们只会看到你交给他们的内容。一般成员介于两者之间:适合那些创建并负责自己工作、但不该随意浏览他人项目的人。提前选好角色,能省下很多"谁能看到这个?"的询问。
为什么要设这么多角色?因为一旦组织里不止一个团队,"人人都能看到一切"就行不通了。市场负责人不需要翻看工程团队的待办列表,外包人员更不应该看到。有了角色,你就能让可见范围与职责相匹配,而不必为每个小组单独建一个组织。
中间的两种角色承担了大部分日常工作:一般成员+适合你信任的、能自行管理项目并跨组织查看的人;一般成员适合应当负责自己工作、但守好自己范围的人。
访客和限制成员+则处理边缘情况,即外部人员和特殊场景。邀请时设定好角色,此后访问权限的问题就迎刃而解。
还有一点实用提示:无论创建者的组织角色是什么,添加项目后他们都会成为该项目的管理员。因此,创建项目的一般成员可以完全管理这个项目,只是不能随意进入未被添加的项目。
既完全掌管自己的工作,又对他人的工作关上大门,这样的组合能避免成长中的组织变成人人可看的无序状态,不会让每位新员工入职第一天就能读到所有计划。这是一个小小的设置,却对团队扩张时工作空间的安全感影响巨大。
如果不确定哪种角色合适,可以先把大家设为一般成员,只在确实需要更广视野时再升级为一般成员+。
常见问题
Quire 中哪些组织成员角色可以访问所有项目?
管理员、一般成员+和限制成员+可以访问组织内的所有项目,一般成员和访客成员则不能。
Quire 组织中的一般成员+和一般成员有什么区别?
两者都可以添加项目,并成为自己所建项目的管理员,但一般成员无法访问自己未加入的其他项目。关键在于成员能否进入未被添加的项目。Quire 借助这一区分,让组织可以放宽访问范围,而不必把管理员权限交给每个人。
组织成员在 Quire 中添加项目后会发生什么?
他们会自动成为该项目的管理员。